Strzeż się domen regionalnych: możesz paść ofiarą oszustwa
Wybór odpowiedniego adresu internetowego to jedna z kluczowych decyzji podczas uruchamiania nowego projektu, strony czy portalu organizacji pozarządowej. Szukając wolnych nazw, twórcy stron często trafiają na tzw. domeny regionalne (np. nazwa.warszawa.pl, firma.waw.pl, sklep.poznan.pl). Choć kuszą one niską ceną i dużą dostępnością chwytliwych nazw, w rzeczywistości stanowią technologiczną i wizerunkową pułapkę.
Domena regionalna a subdomena — kluczowe różnice
Aby zrozumieć mechanizm problemu, trzeba najpierw precyzyjnie rozróżnić dwa pojęcia, które w strukturze adresów URL wyglądają identycznie, ale technicznie działają zupełnie inaczej.
Subdomena to pochodna domeny głównej, tworzona bezpośrednio przez jej właściciela. Jeśli Urząd Miasta Warszawy posiada domenę warszawa.pl, może w ramach własnej infrastruktury utworzyć bezpłatny adres — subdomenę, np. mops.warszawa.pl — i tyle subdomen, ile chce. Miasto ma nad nią pełną kontrolę i przypisuje ją wybranej jednostce.
Domena regionalna (drugiego stopnia) to natomiast produkt komercyjny oferowany przez rejestratorów (np. Home.pl). Końcówka .warszawa.pl funkcjonuje na rynku na analogicznych zasadach jak .pl czy .com.pl. Kupując adres fundacja.warszawa.pl, organizacja staje się pełnoprawnym abonentem tej nazwy, a wpis o prawie do jej użytkowania trafia do rejestru WHOIS, nadzorowanego w Polsce przez NASK (Naukową i Akademicką Sieć Komputerową).
Jeśli masz wątpliwości co do jakiejś domeny, sam możesz to łatwo sprawdzić. Wystarczy wejść na dns.pl/whois, wpisać interesujący Cię adres i zobaczyć, kto jest jego abonentem.
Wpis w rejestrze WHOIS: adres wyglądający jak oficjalna subdomena miasta w rzeczywistości nie jest zarejestrowany na m.st. Warszawę. (poniżej znajdziesz zrzut ekranu)
Prosta zasada, którą warto zapamiętać: jeśli w wynikach WHOIS jako abonent nie widnieje NASK, miasto, gmina, powiat ani żaden inny publiczny urząd, tylko prywatna spółka lub osoba fizyczna — albo dane abonenta są w ogóle ukryte, a rejestratorem nie jest NASK — to na 100% nie jest to oficjalna domena danej instytucji. W takiej sytuacji zachowaj szczególną ostrożność: nie podawaj tam żadnych danych, nie loguj się i nie klikaj w linki płatności.
Pułapka wizerunkowa i ryzyko phishingu
Głównym problemem domen regionalnych jest to, że przeciętny użytkownik internetu nie rozróżnia ich od oficjalnych subdomen miejskich. Adres fundacja.warszawa.pl podświadomie kojarzy się z oficjalnym poparciem lub strukturą Urzędu Miasta.
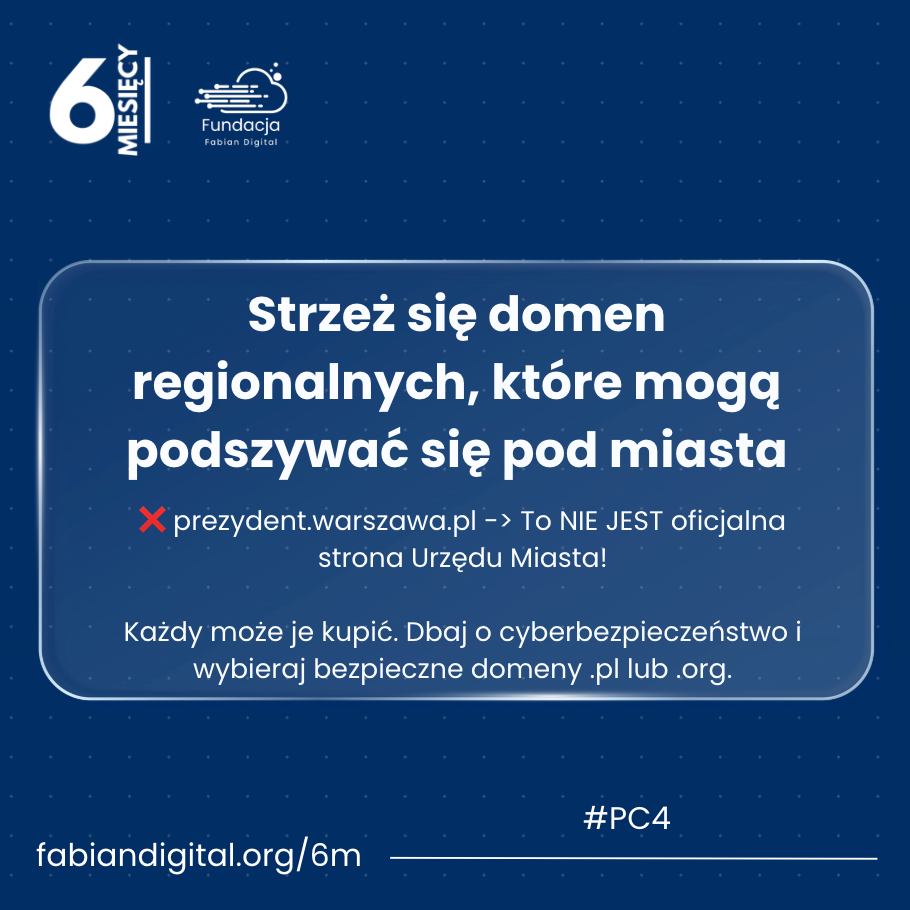
Ta architektoniczna dwuznaczność rodzi poważne ryzyko. Skoro domeny regionalne są ogólnodostępne, teoretycznie każdy może zarejestrować adres taki jak urzad.warszawa.pl czy prezydent.warszawa.pl — o ile nie zostały wcześniej zablokowane. Warto podkreślić, że nie dotyczy to każdej domeny z tą końcówką: um.warszawa.pl to oficjalna, główna strona Urzędu m.st. Warszawy i faktycznie należy do miasta. Problem pojawia się dopiero tam, gdzie podobnie brzmiący adres nie jest zarejestrowany przez urząd, a mimo to sugeruje z nim powiązanie. Dla cyberprzestępców to idealne narzędzie do działań typu phishing: wyłudzania danych lub podszywania się pod instytucje zaufania publicznego.
Ponieważ rejestracja tych końcówek jest otwarta dla każdego i pozbawiona odgórnej weryfikacji, oszuści mogą bez przeszkód rejestrować adresy bezpośrednio udające oficjalne instytucje państwowe i samorządowe, np.:
- prezydent.warszawa.pl
- urzad.warszawa.pl
- gops.katowice.pl
Dla przeciętnego obywatela taki adres wygląda w pełni oficjalnie i wiarygodnie — niemal każdy uzna go za autentyczną stronę miasta. W rzeczywistości domena ta może należeć do zupełnie przypadkowej, w tym nieuczciwej, osoby. Oszuści wykorzystują takie adresy do kampanii phishingowych, rozsyłania fałszywych wiadomości e-mail oraz wyłudzania danych lub pieniędzy od mieszkańców.
Problemy techniczne — dlaczego odradzamy domeny regionalne
Większość globalnych systemów informatycznych i automatycznych narzędzi sieciowych opiera się na ustandaryzowanych bazach rozszerzeń (tzw. Public Suffix List). Polskie domeny regionalne są w nich traktowane po macoszemu, co generuje trzy krytyczne bariery techniczne.
- Blokada migracji i transferu domen — próba przeniesienia domeny regionalnej (np. z Home.pl) do globalnego, tańszego lub bardziej zaawansowanego dostawcy (np. OVHcloud, Cloudflare) bardzo często kończy się niepowodzeniem. Systemy automatyczne tych operatorów błędnie interpretują końcówkę .warszawa.pl jako subdomenę miasta, a nie domenę główną klienta, i odrzucają wniosek o transfer.
- Konflikty przy konfiguracji rekordów DNS — wdrażanie usług takich jak Google Workspace, Microsoft 365 czy systemy e-mail marketingu wymaga precyzyjnej konfiguracji rekordów MX, TXT, SPF i DKIM. Zewnętrzne serwery autoryzacyjne gubią się podczas weryfikacji domen regionalnych, co skutkuje masowym trafianiem wychodzącej poczty do spamu lub jej całkowitym blokowaniem.
- Ograniczenia funkcjonalne — niektóre platformy SaaS (kreatory stron, platformy e-commerce) w ogóle uniemożliwiają podpięcie domeny, która ma w strukturze więcej niż jedną kropkę przed końcówką krajową.
Dla porównania: domena główna warszawa.pl jest rzeczywiście obsługiwana przez NASK i przypisana miastu (zrzut ekranu poniżej).
Anatomia konfliktu: co, jeśli miasto i prywatny nabywca zderzą się w sieci?
Najbardziej drastycznym scenariuszem jest konflikt interesów pomiędzy nadrzędnym właścicielem struktury (miastem) a nabywcą domeny regionalnej. Wyobraźmy sobie sytuację, w której prywatna firma rejestruje u komercyjnego dostawcy domenę regionalną urzad.warszawa.pl, a równolegle Urząd Miasta Warszawy postanawia wdrożyć w swojej domenie głównej dokładnie taką samą subdomenę. W architekturze sieci dochodzi wtedy do zderzenia serwerów DNS.
Chaos w routingu — w globalnej sieci zaczynają krążyć dwa sprzeczne wpisy autorytatywne. Część użytkowników, w zależności od dostawcy internetu i używanych resolverów DNS, zostanie skierowana na oficjalną stronę urzędu, a druga część trafi na stronę prywatnej firmy. Poczta e-mail zaczyna krążyć losowo, co stwarza poważne zagrożenie dla prywatności danych.
Rozstrzygnięcie prawne i arbitraż — taki stan rzeczy nie może trwać w nieskończoność. Sprawa trafia na drogę arbitrażu prawnego lub bezpośredniej interwencji NASK. Ponieważ miasto posiada nadrzędne prawa do nazwy oraz zarządza głównym adresem, NASK interweniuje u komercyjnego rejestratora. Skutek: komercyjna domena regionalna zostaje arbitralnie zablokowana i odebrana dotychczasowemu nabywcy. Dla firmy lub organizacji, która legalnie zapłaciła za ten adres, oznacza to całkowite odcięcie strony WWW oraz firmowej poczty e-mail z dnia na dzień, bez możliwości łatwego odzyskania danych w locie.
Co zrobić, gdy podejrzewasz fałszywą domenę lub próbę phishingu?
Jeśli w internecie natkniesz się na podejrzaną domenę podszywającą się pod urząd, samorząd lub inną instytucję zaufania publicznego — albo dostaniesz podejrzanego SMS-a lub e-mail proszący o dane, pieniądze lub kliknięcie w link — możesz i powinieneś to zgłosić. Każdy taki incydent można przekazać do CERT Polska (CSIRT NASK), czyli zespołu odpowiedzialnego w Polsce za reagowanie na incydenty bezpieczeństwa komputerowego i koordynację działań w tym zakresie.
Zgłoszenie zajmuje dosłownie chwilę:
- Podejrzany SMS — po prostu prześlij go dalej (funkcja „przekaż dalej” w telefonie) na bezpłatny numer 8080.
- Podejrzany e-mail — przekaż go dalej na adres [email protected].
- Możesz też zgłosić incydent bezpośrednio przez formularz na stronie incydent.cert.pl.
To naprawdę ważne — im szybciej dane zgłoszenie trafi do CERT Polska, tym szybciej fałszywa strona czy kampania phishingowa może zostać zablokowana, zanim skrzywdzi kolejne osoby.
Nasze pytania do NASK i do Urzędu m.st. Warszawy
Ponieważ skala tego problemu wydaje się nam istotna z punktu widzenia bezpieczeństwa mieszkańców i organizacji pozarządowych, skierowaliśmy w tej sprawie oficjalne pisma do dwóch instytucji: NASK oraz Urzędu m.st. Warszawy.
Do NASK zwróciliśmy się z prośbą o wyjaśnienia, zapytując między innymi:
- jak NASK ocenia ryzyko wykorzystywania domen regionalnych do ataków phishingowych i podszywania się pod instytucje publiczne,
- czy planowane są zmiany w zasadach rejestracji tych końcówek, które ograniczyłyby możliwość rejestrowania adresów sugerujących powiązanie z urzędem lub samorządem,
- jak w praktyce wygląda procedura rozstrzygania konfliktów DNS opisanych powyżej, gdy dochodzi do kolizji między subdomeną miasta a komercyjną domeną regionalną.
Konkretnym przykładem, który skłonił nas do napisania tego wpisu, jest domena prezydent.warszawa.pl — adres brzmiący jak oficjalna strona prezydenta miasta, a niezarejestrowany na m.st. Warszawę. Dlatego do Urzędu m.st. Warszawy skierowaliśmy osobne pismo z następującymi pytaniami:
- czy domena prezydent.warszawa.pl została zarejestrowana przez m.st. Warszawę lub jednostkę organizacyjną miasta bądź na ich rzecz, a jeżeli nie — czy Urząd posiadał wiedzę o jej istnieniu;
- czy Urząd prowadzi monitoring rejestracji w przestrzeni nazw .warszawa.pl pod kątem nazw mogących sugerować powiązanie z organami lub jednostkami miasta;
- czy do Urzędu wpływały zgłoszenia dotyczące prób podszywania się pod organy lub jednostki miasta z wykorzystaniem domen regionalnych;
- czy Urząd rozważa działania ochronne, takie jak rejestracja nazw kluczowych dla organów miasta, wystąpienie do NASK o ich zastrzeżenie lub komunikat dla mieszkańców wskazujący oficjalne adresy internetowe Urzędu.
Treść pisma zamieszczamy poniżej. Gdy tylko otrzymamy odpowiedzi — od NASK i od Urzędu m.st. Warszawy — opublikujemy je na na dole naszej strony.
Podsumowanie
Domeny regionalne to technologiczny relikt wczesnych lat polskiego internetu. Zamiast ryzykować problemami z konfiguracją DNS, blokadami transferów czy utratą adresu w wyniku sporów prawnych, znacznie bezpieczniejszym i bardziej profesjonalnym rozwiązaniem jest inwestycja w standardowe rozszerzenia krajowe (.pl) lub funkcjonalne (.org.pl, .com.pl), w których nazwa regionu jest bezpośrednio częścią głównej frazy, np. fundacjawarszawa.pl.
Domeny regionalne to również ogromna luka wizerunkowa, którą masowo wykorzystują cyberprzestępcy. Dlatego — również ze względów etycznych i wizerunkowych — zdecydowanie odradzamy rejestrację jakichkolwiek domen w rozszerzeniach regionalnych.
Czytaj więcej
Post powstał w ramach projektu „6 miesięcy” Fundacji Fabian Digital. Założyciel fundacji, rozwijający swoją karierę dzięki zaawansowanym kursom Google z zakresu cyberbezpieczeństwa, przez pół roku dzieli się wiedzą oraz pomaga ludziom i organizacjom zadbać o cyfrowe bezpieczeństwo. Więcej na stronie: fabiandigital.org/6m
Projekt „6 miesięcy” ma charakter edukacyjny. Treści stanowią autorskie opracowanie i syntezę wiedzy zdobywanej przez Fundację Fabian Digital podczas programu Google Cybersecurity Certificate. Fundacja Fabian Digital nie jest powiązana kapitałowo ani oficjalnie reprezentowana przez firmę Google.
#PC4 #CybersecurityzFD #cyberbezpieczenstwo #domeny #phishing #NASK #UrzadMiasta #CERTPolska #DNS #it #edukacja #fundacja #fabiandigital
Źródło: Fundacja Fabian Digital
Dodaj informację do portalu ngo.pl!
Czekamy na Twój artykuł, komentarz, wywiad czy relację. Dotrzyj ze swoją informacją do tysięcy osób, które czytają ngo.pl.
-
Justyna Dziuma